Distribusi aplikasi merupakan salah satu tahapan penting dalam pengembangan perangkat lunak modern. Tim pengembang membutuhkan mekanisme yang dapat menyimpan, mengelola, dan mendistribusikan paket aplikasi secara konsisten. Salah satu teknologi yang mendukung kebutuhan tersebut adalah container registry.
Dalam pengembangan platform slot digital, container registry membantu mengelola image aplikasi yang digunakan pada lingkungan server. Image tersebut berisi kode program, dependensi, pustaka, dan konfigurasi yang diperlukan untuk menjalankan layanan. Dengan demikian, proses distribusi aplikasi dapat berlangsung lebih terstruktur.
Selain mempermudah penyimpanan, container registry juga membantu menjaga konsistensi versi aplikasi. Teknologi ini menjadi bagian penting dalam penerapan infrastruktur berbasis container. Berikut ini akan membahas tentang Peran Container Registry dalam Distribusi Aplikasi Permainan Slot.
Mengenal Konsep Container Registry
Container registry merupakan layanan penyimpanan yang digunakan untuk mengelola dan mendistribusikan container image. Image adalah paket aplikasi yang berisi seluruh komponen pendukung agar perangkat lunak dapat berjalan dalam lingkungan container.
Registry dapat menyimpan berbagai image dengan identitas dan versi berbeda. Tim pengembang kemudian dapat mengambil image tersebut ketika melakukan deployment pada server.
Beberapa layanan container registry yang banyak digunakan antara lain Docker Hub, GitHub Container Registry, dan Amazon Elastic Container Registry. Masing-masing menyediakan fitur pengelolaan image dengan pendekatan dan integrasi yang berbeda.
Hubungan Container Image dan Registry
Container image berfungsi sebagai templat untuk membuat container. Di dalamnya terdapat sistem berkas, dependensi, serta instruksi yang diperlukan oleh aplikasi.
Sementara itu, container registry berfungsi sebagai tempat penyimpanan dan distribusi image tersebut. Registry memungkinkan beberapa lingkungan mengambil image yang sama tanpa harus membangun ulang aplikasi dari awal.
Pemisahan ini membantu menjaga konsistensi antara lingkungan pengembangan, pengujian, dan produksi.
Cara Kerja Container Registry dalam Distribusi Aplikasi
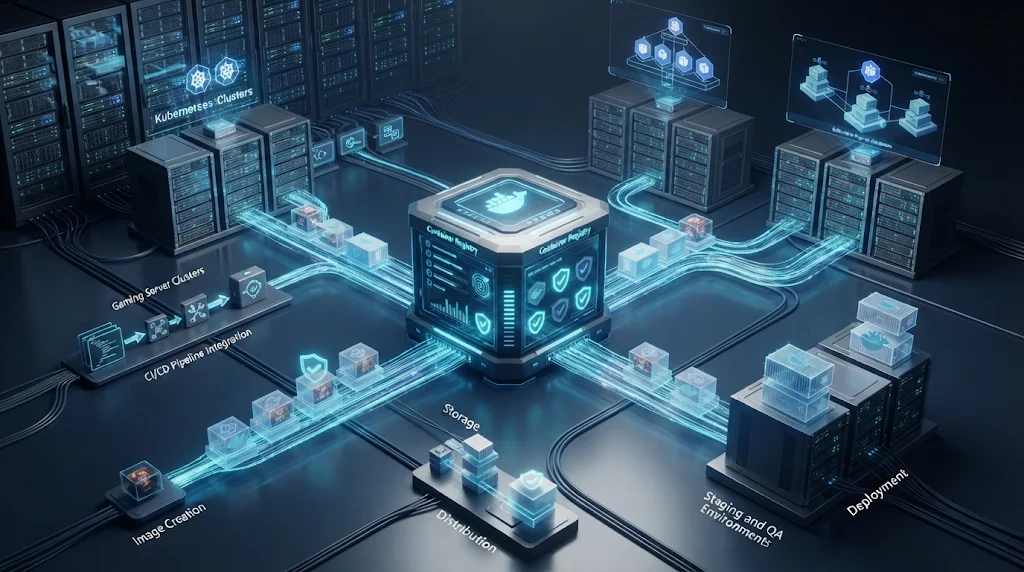
Container registry bekerja melalui proses penyimpanan, identifikasi, dan pengambilan image. Setiap tahapan memiliki fungsi untuk memastikan aplikasi dapat didistribusikan secara terkontrol.
1. Membangun Container Image
Proses dimulai ketika pengembang membuat image menggunakan Dockerfile atau mekanisme pembangunan lainnya. Dockerfile berisi instruksi untuk menentukan lingkungan aplikasi.
Instruksi tersebut dapat mencakup pemilihan base image, pemasangan dependensi, penyalinan kode, dan pengaturan perintah awal aplikasi.
Setelah proses pembangunan selesai, image siap disimpan ke registry. Pengembang juga dapat menjalankan pengujian sebelum image dipublikasikan.
2. Mengunggah Image ke Registry
Image yang telah dibuat kemudian diunggah menggunakan proses push. Sebelum mengunggah, pengembang biasanya memberikan nama repository dan tag versi.
Contoh perintah berikut menunjukkan proses pengiriman image ke registry:
docker tag game-service:1.0 registry.example.com/game-service:1.0

docker push registry.example.com/game-service:1.0
Tag membantu membedakan versi aplikasi. Dengan demikian, administrator dapat menentukan image yang akan digunakan ketika melakukan deployment.
3. Mengunduh Image untuk Deployment
Ketika server membutuhkan aplikasi, container runtime mengambil image dari registry melalui proses pull.
Proses ini memungkinkan deployment berlangsung pada beberapa server dengan menggunakan image yang sama. Hasilnya, perbedaan konfigurasi antarlingkungan dapat dikurangi.
Peran Container Registry dalam Infrastruktur Platform Slot
Container registry membantu mengatur distribusi layanan aplikasi secara lebih terpusat. Teknologi ini bermanfaat ketika platform memiliki beberapa komponen yang membutuhkan pembaruan secara berkala.
Menjaga Konsistensi Versi Aplikasi
Setiap image dapat menggunakan tag versi yang berbeda. Pengaturan tersebut membantu tim mengetahui image yang sedang digunakan pada setiap lingkungan.
Sebagai contoh, lingkungan pengujian dapat menggunakan versi terbaru. Sementara itu, server produksi tetap menggunakan versi yang sudah melewati tahapan validasi.
Pendekatan ini mengurangi risiko penggunaan image yang belum siap. Selain itu, proses pelacakan perubahan menjadi lebih mudah.
Mendukung Deployment pada Banyak Server
Platform digital dapat menjalankan beberapa layanan pada infrastruktur terdistribusi. Setiap server membutuhkan image yang sesuai dengan fungsi layanan tersebut.
Container registry menyediakan sumber distribusi yang terpusat. Server dapat mengambil image dari repository yang telah ditentukan tanpa memerlukan pemindahan berkas secara manual.
Jika menggunakan Kubernetes, cluster dapat mengambil image melalui container runtime sesuai konfigurasi workload. Hal ini membantu proses deployment dan pembaruan layanan.
Keamanan dan Pengelolaan Akses Registry
Container registry menyimpan komponen aplikasi yang dapat memengaruhi keamanan infrastruktur. Karena itu, pengelolaan akses harus dilakukan secara hati-hati.
Administrator perlu menerapkan autentikasi dan izin berdasarkan peran. Hanya pengguna atau sistem yang berwenang yang boleh mengunggah maupun mengunduh image tertentu.
Selain itu, beberapa langkah keamanan berikut perlu diterapkan:
-
Image scanning: memeriksa kerentanan pada image dan dependensinya.
-
Access control: membatasi hak akses berdasarkan tanggung jawab pengguna.
-
Image signing: memverifikasi keaslian dan integritas image.
-
Tag management: mengatur versi agar tidak terjadi penggunaan image yang keliru.
-
Secret management: menghindari penyimpanan kata sandi atau token langsung di dalam image.
Penerapan langkah tersebut membantu mengurangi risiko distribusi paket yang tidak aman.
Integrasi Container Registry dengan CI/CD
Container registry dapat diintegrasikan dengan pipeline Continuous Integration dan Continuous Deployment (CI/CD). Integrasi ini memungkinkan proses pembangunan, pengujian, dan distribusi image berjalan secara otomatis.
Ketika pengembang mengirim perubahan kode, pipeline dapat menjalankan pengujian terlebih dahulu. Jika seluruh pemeriksaan berhasil, sistem membangun image baru dan mengunggahnya ke registry.
Selanjutnya, proses deployment dapat mengambil image yang telah divalidasi. Alur tersebut membantu mempercepat pembaruan aplikasi sekaligus mengurangi pekerjaan manual.
Namun, otomatisasi tetap membutuhkan persetujuan dan kontrol yang sesuai. Perubahan pada lingkungan produksi sebaiknya mengikuti prosedur pengujian serta kebijakan rilis.
Kesimpulan
Container registry memiliki peran penting dalam distribusi aplikasi permainan slot modern. Teknologi ini menyediakan tempat terpusat untuk menyimpan, mengelola, dan mendistribusikan container image ke berbagai lingkungan server.
Selain menjaga konsistensi versi, registry mendukung deployment terdistribusi dan integrasi CI/CD. Dengan pengaturan akses, pemeriksaan keamanan, serta pengelolaan versi yang tepat, distribusi aplikasi dapat berlangsung lebih efisien, terukur, dan aman.