Integrasi identitas menjadi salah satu kebutuhan penting dalam pengembangan platform permainan slot digital. Pengguna dapat berinteraksi dengan berbagai layanan yang memiliki sistem autentikasi berbeda. Kondisi tersebut membutuhkan mekanisme yang mampu menghubungkan identitas tanpa mengharuskan pengguna membuat kredensial terpisah untuk setiap layanan.
Salah satu teknologi yang mendukung kebutuhan tersebut adalah Identity Federation. Teknologi ini memungkinkan beberapa sistem berbagi informasi identitas melalui mekanisme kepercayaan yang telah disepakati.
Penerapannya membantu menyederhanakan proses autentikasi dan pengelolaan akun. Selain itu, Identity Federation dapat meningkatkan konsistensi keamanan ketika beberapa layanan berada dalam satu ekosistem digital. Berikut ini akan membahas tentang Peran Identity Federation dalam Integrasi Akun Platform Slot.
Mengenal Konsep Identity Federation
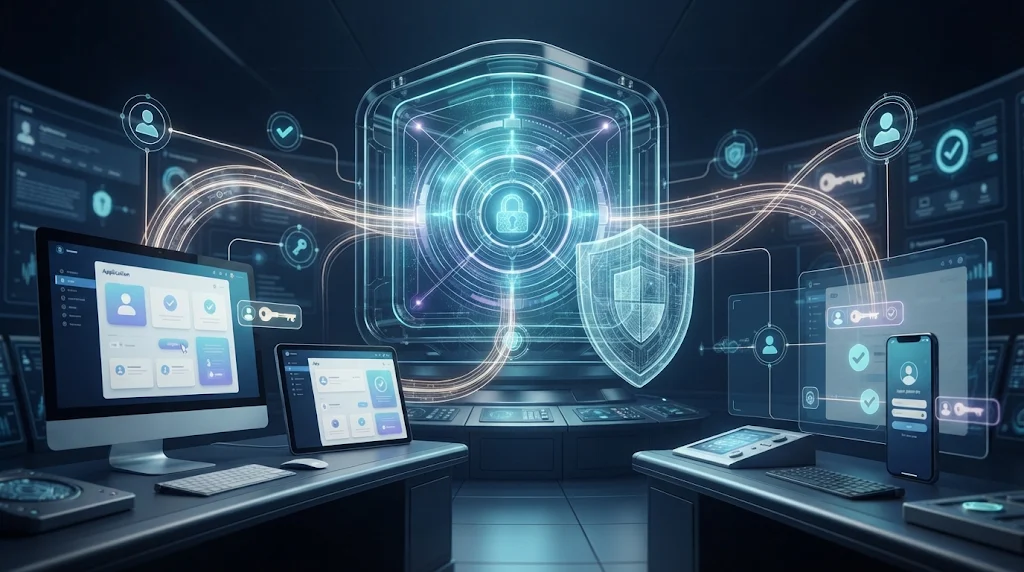
Identity Federation merupakan mekanisme yang memungkinkan satu sistem identitas digunakan untuk mengakses beberapa layanan berbeda. Proses ini berlangsung melalui hubungan kepercayaan antara penyedia identitas dan aplikasi yang membutuhkan autentikasi.
Dalam arsitektur tersebut, terdapat beberapa komponen utama.
-
Identity Provider (IdP): Sistem yang bertugas memverifikasi identitas pengguna.
-
Service Provider (SP): Aplikasi atau layanan yang menerima hasil autentikasi.
-
Federation Protocol: Protokol yang mengatur pertukaran informasi identitas.
-
Identity Assertion: Pernyataan digital yang menyampaikan hasil verifikasi identitas.
-
Trust Relationship: Hubungan kepercayaan yang mengatur komunikasi antarsistem.
Sebagai contoh, pengguna dapat melakukan autentikasi melalui satu penyedia identitas. Setelah proses berhasil, layanan lain yang telah terhubung dapat menerima informasi autentikasi sesuai aturan yang berlaku.
Peran Identity Federation dalam Platform Slot Digital
Identity Federation memiliki fungsi strategis dalam pengelolaan identitas lintas layanan. Teknologi ini membantu mengurangi kompleksitas autentikasi ketika platform memiliki beberapa aplikasi atau modul.
Menyatukan Proses Autentikasi
Platform digital dapat memiliki layanan akun, pengaturan profil, dan sistem pendukung lainnya. Jika setiap layanan menggunakan autentikasi terpisah, pengelolaannya menjadi lebih kompleks.
Identity Federation memungkinkan layanan tersebut menggunakan hasil verifikasi dari penyedia identitas yang sama. Dengan demikian, pengguna tidak perlu mengulangi proses login pada setiap layanan yang terintegrasi.
Mengurangi Pengelolaan Kredensial Terpisah
Penggunaan banyak akun dapat meningkatkan risiko kesalahan pengelolaan kata sandi. Pengguna mungkin menggunakan kombinasi yang sama pada beberapa layanan.
Melalui federasi identitas, autentikasi dapat dipusatkan pada penyedia identitas yang tepercaya. Hal ini membantu mengurangi jumlah kredensial yang perlu dikelola pengguna.
Meningkatkan Konsistensi Keamanan
Pengelolaan autentikasi terpusat memungkinkan penerapan kebijakan keamanan yang lebih konsisten. Misalnya, pengelola dapat menerapkan MFA melalui penyedia identitas sebelum memberikan akses ke layanan terhubung.
Selain itu, perubahan status identitas dapat dikelola melalui mekanisme yang terkoordinasi. Pendekatan ini membantu mengurangi perbedaan kebijakan antarbagian platform.
Mekanisme Kerja Identity Federation
Identity Federation menggunakan proses pertukaran informasi identitas yang mengikuti protokol tertentu. Setiap tahap memiliki fungsi untuk memastikan bahwa layanan menerima autentikasi dari sumber tepercaya.
Pengguna Memulai Autentikasi
Proses dimulai ketika pengguna membuka layanan yang membutuhkan akses. Aplikasi kemudian mengarahkan permintaan autentikasi kepada Identity Provider yang telah dikonfigurasi.
Pada tahap ini, aplikasi tidak perlu menangani seluruh proses verifikasi secara mandiri. Penyedia identitas bertanggung jawab menjalankan pemeriksaan sesuai kebijakan keamanan.
Identity Provider Memverifikasi Identitas
Identity Provider memeriksa kredensial atau faktor autentikasi pengguna. Proses tersebut dapat melibatkan kata sandi, OTP, atau autentikasi biometrik.
Jika verifikasi berhasil, IdP menghasilkan informasi autentikasi dalam format yang didukung protokol federasi. Informasi ini kemudian dikirimkan melalui mekanisme yang telah ditentukan.
Service Provider Memvalidasi Informasi
Service Provider menerima pernyataan identitas dari IdP. Sistem memeriksa keaslian, masa berlaku, serta kesesuaian informasi dengan konfigurasi kepercayaan.
Jika seluruh pemeriksaan berhasil, layanan dapat memberikan akses sesuai hak pengguna. Sebaliknya, informasi yang tidak valid harus ditolak.
Protokol yang Mendukung Identity Federation
Beberapa standar teknologi digunakan untuk membangun komunikasi identitas lintas layanan. Pemilihan protokol bergantung pada arsitektur dan kebutuhan platform.
Security Assertion Markup Language
Security Assertion Markup Language atau SAML merupakan standar pertukaran informasi autentikasi dan otorisasi. Teknologi ini banyak digunakan dalam lingkungan perusahaan yang membutuhkan integrasi identitas antaraplikasi.
SAML menggunakan pernyataan digital untuk menyampaikan informasi dari Identity Provider kepada Service Provider.
OpenID Connect
OpenID Connect merupakan lapisan identitas yang dibangun di atas protokol OAuth 2.0. Standar ini memungkinkan aplikasi memperoleh informasi identitas pengguna melalui mekanisme token.
OpenID Connect banyak digunakan dalam aplikasi web dan mobile karena mendukung integrasi autentikasi modern.
OAuth 2.0
OAuth 2.0 berfokus pada mekanisme otorisasi, yaitu pemberian izin akses terhadap sumber daya tertentu. Protokol ini sering digunakan bersama OpenID Connect untuk membangun sistem identitas dan akses yang terintegrasi.
Penting untuk membedakan keduanya. OAuth 2.0 sendiri bukan protokol autentikasi, sedangkan OpenID Connect menyediakan lapisan autentikasi di atasnya.
Tantangan Keamanan dalam Identity Federation
Meskipun memberikan kemudahan integrasi, Identity Federation membutuhkan pengelolaan keamanan yang ketat. Ketergantungan pada satu penyedia identitas dapat meningkatkan dampak gangguan apabila sistem tersebut mengalami masalah.
Oleh karena itu, pengembang perlu menerapkan validasi token, pengelolaan masa berlaku sesi, dan perlindungan komunikasi menggunakan enkripsi. Konfigurasi kepercayaan juga harus diperiksa secara berkala.
Selain itu, hak akses perlu mengikuti prinsip least privilege. Pengguna hanya memperoleh izin sesuai kebutuhan layanan, bukan akses menyeluruh ke seluruh ekosistem.
Pengelola juga perlu menyediakan mekanisme pencabutan akses ketika akun dinonaktifkan atau terjadi insiden keamanan.
Kesimpulan
Identity Federation membantu mengintegrasikan identitas pengguna pada berbagai layanan dalam platform slot digital. Teknologi ini menyederhanakan proses autentikasi, mengurangi pengelolaan kredensial terpisah, dan mendukung penerapan kebijakan keamanan yang konsisten.
Melalui protokol seperti SAML dan OpenID Connect, beberapa aplikasi dapat bertukar informasi identitas secara terstruktur. Namun, implementasinya tetap membutuhkan validasi token, pengaturan hak akses, dan perlindungan komunikasi. Dengan arsitektur yang tepat, Identity Federation dapat menjadi fondasi pengelolaan identitas digital yang lebih efisien dan aman.